
Generatieve AI
in de juridische praktijk
Dr. Wim De Mulder (KU Leuven)
Webinar op donderdag 25 februari 2027
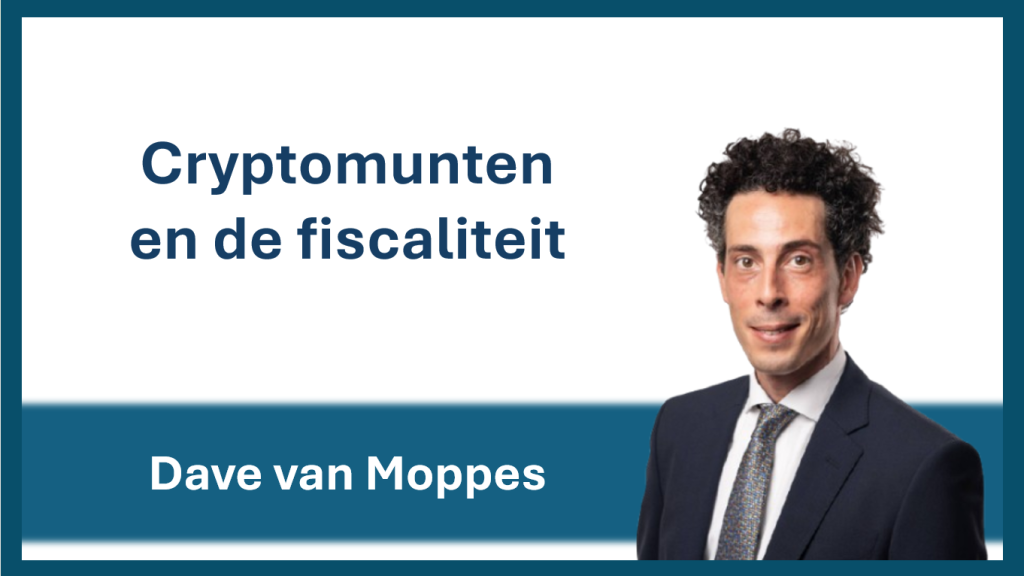
Cryptomunten en de fiscaliteit
Mr. Dave van Moppes (Tuerlinckx Advocaten)
Webinar op donderdag 28 januari 2027

Boek 7 BW en de impact
voor IT-contracten
Mr. Stefan Van Camp (Timelex)
Webinar op vrijdag 2 oktober 2026

Wenst u meerdere opleidingen
te volgen bij LegalLearning?
Overweeg dan zeker onze voordeelformules!
Krijg toegang tot +250 opleidingen
Live & on demand webinars
Met tussenkomst van de kmo-portefeuille
Hoe organisaties kunnen voldoen aan de Europese interoperabiliteitsregels bij gegevensdeling of -uitwisseling (Monard Law)
Auteurs: Jade Claessens, Kristof Zadora & Dylan Verhulst (Monard Law)
De Europese Unie heeft de voorbije jaren sterk ingezet op een eengemaakte gegevensmarkt, waarin gegevens veilig kunnen worden gedeeld en uitgewisseld, terwijl de betrokken personen en organisaties de controle over hun gegevens behouden.
Interoperabiliteit, d.w.z. het vermogen om gegevens vlot uit te wisselen op een veilige, begrijpbare en gebruiksvriendelijke manier, vormt dan ook één van de speerpunten van de Europese datastrategie. Daarom leggen ook de Dataverordening en Datagovernanceverordening bijkomende interoperabiliteitsverplichtingen op.
In onze eerdere nieuwsbrieven bespraken we al enkele belangrijke uitgangspunten van de Dataverordening en de Datagovernanceverordening (De impact van de dataverordening op uw organisatie – Monard Law, De Dataverordening in de praktijk – Monard Law en Internationale gegevensdoorgiften onder de GDPR, de Data Governance Act en de Data Act – Monard Law). In deze nieuwsbrief focussen we op de verschillende interoperabiliteitsregels onder de Dataverordening en de Datagovernanceverordening, evenals de veranderingen die deze regels concreet voor jouw organisatie betekenen.
1. De GDPR als vertrekpunt
Binnen de Europese datastrategie vormt het GDPR-recht op overdraagbaarheid van persoonsgegevens de basis voor interoperabiliteit. Dit GDPR-recht verplicht organisaties om persoonsgegevens op verzoek van de betrokkene in een gestructureerd, gangbaar en machineleesbaar formaat (bv. XML, JSON of CSV) aan een andere organisatie over te dragen, zodat deze rechtstreeks verwerkt en (her)gebruikt kunnen worden.
De Dataverordening en de Datagovernanceverordening moeten daarom samen worden gelezen met de GDPR om een zo volledig mogelijk recht op interoperabiliteit te garanderen.
2. Gegevensverwerkingsdiensten onder de Dataverordening
De interoperabiliteitsregels van de Dataverordening zijn van toepassing op aanbieders van gegevensverwerkingsdiensten, m.n. digitale diensten die alomtegenwoordige netwerktoegang op aanvraag mogelijk maken (bv. IaaS-, PaaS- of SaaS-oplossingen). Gegevensverwerkingsdiensten die geïndividualiseerde diensten aanbieden vallen echter onder een afwijkend kader.
De Dataverordening vult het GDPR-recht aan door interoperabiliteit te vereisen in het geval van twee afzonderlijke situaties: enerzijds de overstap van de ene aanbieder (“bronaanbieder”) naar een andere aanbieder (“bestemmingsaanbieder”), anderzijds de uitwisseling van gegevens tussen gegevensverwerkingsdiensten bij parallel gebruik.
2.1 Interoperabiliteit tussen gegevensverwerkingsdiensten met het oog op een overstap of parallel gebruik
De Dataverordening stelt minimumvereisten vast die zowel gelden voor bronaanbieders bij een overstap als bij parallel gebruik:
- Gegevens kunnen exporteren in een gangbaar en machineleesbaar formaat;
- Waarborgen dat gebruikers materieel vergelijkbare resultaten krijgen bij een bestemmingsaanbieder van hetzelfde type (“functionele gelijkwaardigheid”); en
- Wegnemen van alle hindernissen die de gegevensoverdracht kunnen belemmeren.
Daarnaast stelt de Dataverordening enkele vereisten vast die enkel gelden bij een overstap. Zo moet een bronaanbieder ook een concrete exitstrategie met de gebruiker opstellen, waarin strikte wettelijke termijnen worden nageleefd.
Andere overstapverplichtingen gelden zowel voor de bronaanbieder als voor de bestemmingsaanbieder:
- Informeren over de beschikbare overstapprocedures, waaronder een actueel onlineregister over de beschikbare gegevensstructuren en open interoperabiliteitsspecificaties (zoals USB, 5G, HL7 FHIR, etc.);
- Samenwerking te goeder trouw om een efficiënte overstap en continuïteit te waarborgen; en
- Kennisgeving van de technische en organisatorische maatregelen.
Tot en met 12 januari 2027 mogen aanbieders de noodzakelijke overstapkosten doorrekenen. In het geval van parallel gebruik mogen aanbieders de noodzakelijke kosten zelfs na 12 januari 2027 aanrekenen, gelet op de constante gegevensuitwisseling die in hun situatie vereist is.
2.2 Concrete aanpassingen voor jouw organisatie als gegevensverwerkingsdienst
- Breng in kaart welke niet-persoonsgebonden gegevens worden verwerkt binnen de organisatie en in welke gegevensstructuren;
- Evalueer of de bestaande contracten met gebruikers al de nodige contractuele voorwaarden bevatten en herwerk waar nodig;
- Ontwikkel een model voor exitstrategieën of implementeer de Europese standaardcontractbepalingen;
- Publiceer de nodige informatie met betrekking tot overstapmogelijkheden en internationale doorgiftes van gegevens;
- Ontwikkel procedures om misbruik of belemmering van overstappen te vermijden.
De Europese Commissie heeft ook standaardcontractbepalingen gepubliceerd, die organisaties vrijblijvend kunnen gebruiken als leidraad en basis om de interoperabiliteitsregels na te leven. Deze publicatie is terug te vinden via volgende link: Recommendation on non-binding model contractual terms
3. Gegevensbemiddelaars onder de Datagovernanceverordening
De Datagovernanceverordening stelt gegevensbemiddelaars aan als neutrale derde partijen, die betrokkenen of gegevenshouders in contact brengen met (potentiële) gegevensgebruikers om veilige, betrouwbare en vrijwillige gegevensdeling te stimuleren. Zo ondersteunt de verordening het GDPR-recht op interoperabiliteit door vertrouwen en duidelijkheid te creëren inzake het delen van zowel persoonsgegevens als niet-persoonsgebonden gegevens.
Daarnaast legt de Belgische omzettingswet de concrete nationale procedures vast voor de handhaving van de verordening, waaronder de registratie van gegevensbemiddelaars en mogelijke sanctiemechanismen (van waarschuwingen tot geldboetes).
3.1 Kwalificeren als gegevensbemiddelaar
De registratie van een organisatie als gegevensbemiddelaar verloopt via een aanvraag bij de FOD Economie, die de volgende neutraliteitsvoorwaarden zal nagaan:
- Gegevensbemiddelingsdiensten mogen niet vermengd worden met andere diensten binnen de organisatie;
- De gegevens die verkregen zijn binnen de gegevensbemiddeling mogen niet worden gebruikt voor andere doeleinden;
- De voorwaarden voor (potentiële) gebruikers en gegevenshouders, waaronder de prijs, mogen niet afhankelijk zijn van de afname van andere diensten.
3.2 Verplichtingen voor gegevensbemiddelingsdiensten
De Datagovernanceverordening legt volgende verplichtingen op aan gegevensbemiddelaars:
- Aanbieden van aanvullende diensten om gegevensuitwisseling te vergemakkelijken, zoals tijdelijke opslag, conversie, anonimisering en pseudonimisering;
- De nodige maatregelen nemen om interoperabiliteit binnen één of meerdere sectoren te waarborgen, m.n. door de bestaande, algemeen gebruikte normen van de toepasselijke sector na te leven;
- Maatregelen nemen ter voorkoming van onrechtmatige toegang tot of internationale doorgifte van gegevens;
- Een passend niveau van beveiliging voorzien gedurende gegevensuitwisseling;
- Bijhouden van een logboek van gegevensbemiddelingsactiviteiten.
3.3 Concrete aanpassingen voor jouw organisatie als gegevensbemiddelaar
Voor de kwalificatie als gegevensbemiddelaar:
- Evalueer of een scheiding tussen bemiddelingsdiensten en andere commerciële activiteiten haalbaar is;
- Bereid een aanvraag voor om aan FOD Economie te bezorgen.
Gedurende het optreden als gegevensbemiddelaar:
- Controleer of er al bestaande, algemeen gebruikte normen gepubliceerd zijn binnen de sector waarin jouw organisatie actief is en implementeer waar mogelijk;
- Bekijk de mogelijkheden om aanvullende diensten aan te bieden;
- Documenteer de maatregelen tegen onrechtmatige toegang en internationale doorgiften;
- Evalueer de bestaande beveiligingsmaatregelen en herwerk waar nodig;
- Ontwikkel een logboek van gegevensbemiddelingsactiviteiten.
Conclusie
Het belang van interoperabiliteit groeit binnen de Europese Unie. Om deze reden nemen de wettelijke interoperabiliteitsverplichtingen toe, die alsmaar meer organisaties raken.
De interoperabiliteitsverplichtingen van zowel de Dataverordening als de Datagovernanceverordening zijn al in werking getreden. Start daarom zo snel mogelijk met het aanpakken van deze verplichtingen en vraag tijdig de nodige ondersteuning.
Het Technology, Digital & Data team van Monard Law staat klaar om je te adviseren over de implementatie van interoperabiliteitsverplichtingen onder de GDPR, de Dataverordening en de Datagovernanceverordening, alsook andere vragen rond innovatieve technologieën, de EU Digitale Strategie en privacy en gegevensbescherming.
Bron: Monard Law
» Bekijk alle artikels: Privacy & Gegevensbescherming


Boeken in de kijker: